
BAIXE
93% de desconto!
em oferta exclusiva vitalícia
Não perca esta oferta, ele vem com um gerenciador de senhas gratuito.
Você já vasculhou as configurações do seu roteador e encontrou a opção “VPN Passthrough” escondida em algum menu de segurança? Se sim, provavelmente se perguntou o que ela faz e se deveria mexer nela.
A maioria das pessoas ignora isso porque nem todos entendem, e alguns preferem não saber. Alguns habilitam pensando que isso tornará sua VPN mais rápida ou mais segura. No entanto, nenhuma das duas conclusões é precisa.
Para isso, este guia explica o que é VPN passthrough, por que existe, se você precisa dele e como configurá-lo corretamente em sua rede. roteador.
O recurso VPN passthrough é basicamente uma configuração do roteador. Ele permite que o tráfego da VPN passe pelo firewall e pelo sistema NAT (Network Address Translation) do roteador sem ser bloqueado.
Não cria uma conexão VPN, não criptografa seus dados e não oculta seu endereço IP. Portanto, simplesmente permite que o tráfego VPN de um dispositivo em sua rede chegue a um servidor VPN externo.
Para uma explicação mais simples, imagine um segurança. Ele recebeu ordens para deixar passar qualquer pessoa com um crachá de VPN. Ou seja, o segurança não está fornecendo a VPN; ele apenas não está bloqueando o acesso.
Se você ainda não entende por que o passthrough é necessário, primeiro precisa compreender o que o NAT faz. Vamos lá:
O roteador da sua casa usa NAT para permitir que vários dispositivos compartilhem um único endereço IP público. Assim, quando seu laptop envia uma solicitação para a internet, o roteador troca o IP privado do seu dispositivo por um IP público, envia a solicitação e, em seguida, encaminha a resposta de volta para o seu laptop.
Para isso, o NAT utiliza números de porta. Cada requisição de saída é etiquetada com um número de porta. Dessa forma, o roteador sabe a qual dispositivo a resposta pertence quando ela retorna.
Então, qual é o problema aqui?
Alguns protocolos VPN mais antigos não usam números de porta padrão. O PPTP, por exemplo, usa GRE (Generic Routing Encapsulation). Este protocolo não possui números de porta. Quando o NAT recebe tráfego GRE sem informações de porta, ele não sabe o que fazer com ele. O tráfego é descartado e sua conexão VPN falha.
O recurso VPN passthrough resolve isso informando ao roteador como lidar com esses protocolos mais antigos.
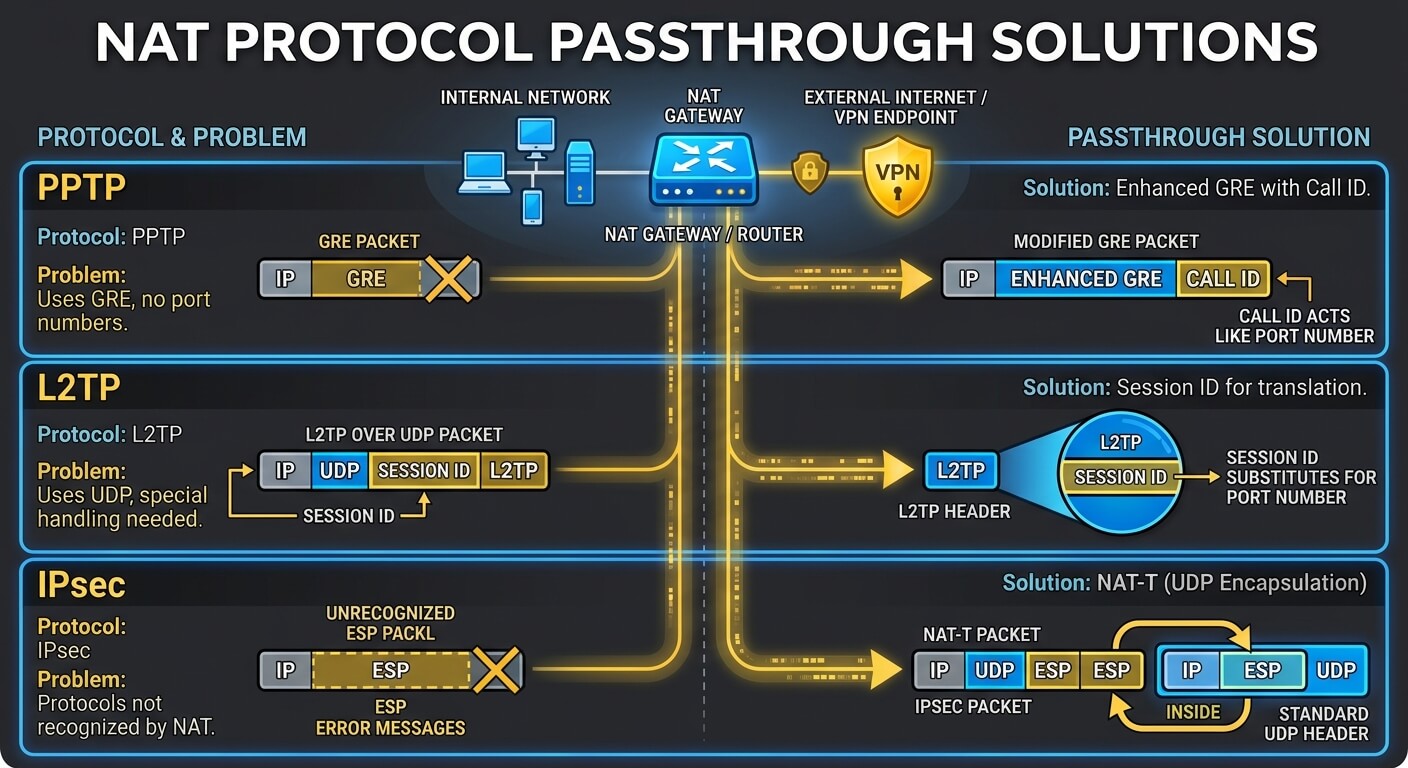
Protocolo | O Problema | Solução de passagem |
| PPTP | Utiliza GRE, que não possui números de porta. | O GRE aprimorado inclui um identificador de chamada que funciona como um número de porta. |
| L2TP | Utiliza UDP, mas requer tratamento especial. | O ID da sessão substitui o número da porta. |
| IPsec | Utiliza protocolos que o NAT não reconhece. | O NAT-T encapsula pacotes IPsec dentro de pacotes UDP padrão. |
A maioria dos roteadores que suportam VPN passthrough oferece três opções distintas. São elas:
O PPTP, ou Protocolo de Tunelamento Ponto a Ponto, é um dos protocolos VPN mais antigos. Ele usa GRE para encapsular dados, algo com que o NAT tem dificuldades.
O protocolo PPTP passthrough modifica o GRE para incluir um ID de chamada que funciona como um número de porta. Isso permite que o NAT encaminhe o tráfego corretamente.
AVISO TÉCNICO: O PPTP é considerado obsoleto e inseguro. Ele usa criptografia fraca (MS-CHAP v2) que pode ser quebrada. Se você ainda estiver usando PPTP, deve migrar para um protocolo moderno..
Em seguida, temos o L2TP Passthrough, que geralmente é usado em conjunto com o IPsec para criptografia. Ele utiliza um ID de sessão que funciona como um substituto para o número da porta, permitindo que o NAT rastreie a conexão. O L2TP Passthrough possibilita esse processamento.
NOTA DE SEGURANÇA: L2TP/IPsec é mais seguro que PPTP, mas é mais lento e menos eficiente que alternativas modernas como WireGuard ou OpenVPN..
IPsec (Internet Protocol Security) é um conjunto de protocolos usados para proteger as comunicações na internet. Ele não funciona nativamente com NAT porque criptografa os cabeçalhos dos pacotes que o NAT precisa ler.
O IPsec passthrough resolve isso usando NAT-T, ou NAT Traversal. Isso significa que ele encapsula pacotes IPsec dentro de pacotes UDP padrão. O NAT consegue ler o cabeçalho UDP, atribuir um número de porta e rotear o tráfego corretamente.
OBSERVE: O IPsec ainda é amplamente utilizado em VPNs corporativas e é considerado seguro quando configurado corretamente..
Não, você não precisa disso, e aqui estão alguns motivos:
Existem algumas situações em que o VPN pass-through ainda é relevante:
No entanto, se nenhuma dessas situações se aplicar a você, pode deixar o VPN pass-through ativado com segurança. Como alternativa, desative-o para maior segurança. Abordamos alguns riscos de segurança abaixo.
Embora o recurso VPN passthrough em si não seja perigoso, mantê-lo ativado quando não necessário apresenta alguns riscos de segurança. Veja abaixo:
Se você estiver usando FastestVPN Se você usa um provedor moderno que oferece WireGuard, OpenVPN ou IKEv2, pode desativar com segurança o VPN passthrough no seu roteador. Isso impede o processamento de protocolos legados que você não precisa.
No entanto, se você estiver usando PPTP ou L2TP/IPsec por um motivo específico, como uma VPN corporativa, deixe o encaminhamento ativado para esses protocolos, mas desative os que você não usa.
Esses passos variam de acordo com o fabricante do roteador; no entanto, o processo geral é o mesmo.
Primeiro, faça login no painel de administração do seu roteador:
Os endereços IP mais comuns são 192.168.1.1, 192.168.0.1 ou 192.168.2.1. Consulte o manual do seu roteador se nenhum deles funcionar.
No entanto, a localização exata varia.
Por fim, o roteador pode reiniciar.
Aqui estão algumas marcas de roteadores e onde encontrar suas opções de passagem de rede (Passthrough):
| Marca do roteador | Onde encontrar o VPN Passthrough |
| TP-Link | Avançado > Segurança > Passagem VPN |
| Netgear | Avançado > Configuração Avançada > Passagem VPN |
| Asus | WAN > Passagem NAT |
| Linksys | Segurança > Passagem VPN |
Você já ouviu falar desses três termos e costuma confundi-los? Veja o que os diferencia:
| Característica | Passagem de VPN | Cliente VPN | Roteador VPN |
| O que ele faz | Permite que o tráfego VPN passe pelo roteador. | Criptografa o tráfego para um dispositivo. | Criptografa todo o tráfego de todos os dispositivos conectados. |
| Onde está configurado | Configurações do roteador | Instalado no seu dispositivo | Configurações do roteador |
| Ele criptografa? | Não | Sim | Sim |
| Isso oculta seu endereço IP? | Não | Sim | Sim |
| Destaques | Compatibilidade com protocolos legados | Proteção individual do dispositivo | Proteção para toda a casa |
OBSERVE - O VPN passthrough não substitui uma VPN. É apenas um recurso de compatibilidade com protocolos mais antigos..
Não, são coisas completamente diferentes. O recurso VPN passthrough é uma configuração do roteador que permite que o tráfego VPN passe por ele. Não cria uma conexão VPN nem fornece criptografia. Se você está mais preocupado com a segurança do seu tráfego, precisa de um aplicativo VPN.
Não, você não precisa. FastestVPN Utiliza protocolos modernos como OpenVPN, IKEv2 e WireGuard, que são compatíveis com NAT e não exigem passagem direta (passthrough). Você pode deixar a passagem direta desativada.
Não, não vai afetar. O recurso de passagem (passthrough) não impacta a velocidade. Ele apenas determina se certos protocolos mais antigos podem passar pelo seu roteador. Se sua VPN está lenta, o problema é outro.
Sim, é seguro. Portanto, se você não estiver usando PPTP, L2TP ou IPsec, desabilitar o encaminhamento (passthrough) é, na verdade, mais seguro. Isso impede o processamento de protocolos obsoletos.
Se a sua VPN parar de funcionar depois de desativar o recurso de passagem direta (passthrough), é muito provável que você esteja usando um protocolo antigo que o exige. Portanto, verifique as configurações do seu aplicativo VPN e mude para WireGuard, OpenVPN ou IKEv2. Se precisar usar um protocolo antigo, reative a opção de passagem direta correspondente.
Não, não pode e não vaza dados. No entanto, se a sua conexão VPN cair e não estiver configurada com um kill switch, seu tráfego poderá ser exposto. O problema não está no modo passthrough em si.
O VPN passthrough é uma configuração antiga de roteador ou um recurso de compatibilidade. Ele foi projetado para resolver um problema específico: ajudar protocolos VPN mais antigos a funcionar com NAT.
No entanto, como mencionado, em 2026 isso não é realmente necessário. Os protocolos modernos lidam com NAT nativamente e os roteadores modernos já vêm com o recurso de passagem (passthrough) ativado por padrão.
Se você estiver usando FastestVPNVocê não precisa configurar o passthrough de forma alguma. Nossos aplicativos usam IKEv2, OpenVPN e WireGuard, que funcionam perfeitamente. Não é necessário fazer nenhuma configuração no roteador.
No entanto, se você estiver solucionando problemas em uma configuração VPN antiga ou se conectando a uma rede corporativa que usa protocolos antigos, o recurso de passagem (passthrough) estará disponível quando você precisar.
Por fim, lembre-se de que se trata de um recurso de compatibilidade, não de segurança. Sua proteção real vem da própria VPN.
© Copyright 2026 VPN mais rápida - Todos os direitos reservados.
Não perca esta oferta, ele vem com um gerenciador de senhas gratuito.