
Krijgen
93% korting!
op een exclusieve levenslange deal
Mis deze aanbieding niet, want deze is gratis inbegrepen bij uw wachtwoordbeheerder.
Heb je ooit in de instellingen van je router gekeken en de optie "VPN Passthrough" in een beveiligingsmenu zien staan? Zo ja, dan heb je je waarschijnlijk afgevraagd wat het doet en of je er iets aan moet veranderen.
De meeste mensen negeren het omdat niet iedereen het begrijpt, en sommigen geven er de voorkeur aan het niet te weten. Sommigen schakelen het in in de veronderstelling dat hun VPN daardoor sneller of veiliger wordt. Geen van beide conclusies is echter juist.
Deze handleiding legt uit wat VPN-passthrough is, waarom het bestaat, of je het nodig hebt en hoe je het correct configureert op je VPN-apparaat. router.
VPN-passthrough is in principe een routerinstelling. Hiermee kunt u VPN-verkeer door de firewall en het NAT-systeem (Network Address Translation) van de router laten passeren zonder dat het wordt geblokkeerd.
Het creëert geen VPN-verbinding, versleutelt uw gegevens niet en verbergt uw IP-adres niet. Het laat VPN-verkeer van een apparaat in uw netwerk simpelweg een externe VPN-server bereiken.
Om het wat eenvoudiger uit te leggen: je kunt het vergelijken met een bewaker. Die heeft de opdracht gekregen om iedereen met een VPN-badge door te laten. De bewaker biedt de VPN dus niet zelf aan; hij staat er alleen niet tussen.
Als je nog steeds niet begrijpt waarom passthrough nodig is, moet je eerst weten wat NAT doet. Laten we erin duiken:
Je thuisrouter gebruikt NAT om meerdere apparaten één publiek IP-adres te laten delen. Dus wanneer je laptop een verzoek naar internet stuurt, wisselt de router het privé-IP-adres van je apparaat om. Hij vervangt het door een publiek IP-adres, verzendt het verzoek en stuurt het antwoord vervolgens terug naar je laptop.
Om dit te doen, maakt NAT gebruik van poortnummers. Elk uitgaand verzoek wordt voorzien van een poortnummer. Op deze manier weet de router bij welk apparaat het antwoord hoort wanneer het terugkomt.
Wat is hier nu precies het probleem?
Sommige oudere VPN-protocollen gebruiken geen standaard poortnummers. PPTP gebruikt bijvoorbeeld GRE (Generic Routing Encapsulation). Dit protocol heeft helemaal geen poortnummers. Wanneer NAT GRE-verkeer zonder poortinformatie ziet, weet het niet wat ermee te doen. Het verkeer wordt geblokkeerd en uw VPN-verbinding mislukt.
VPN-passthrough lost dit op door de router te vertellen hoe deze oudere protocollen verwerkt moeten worden.
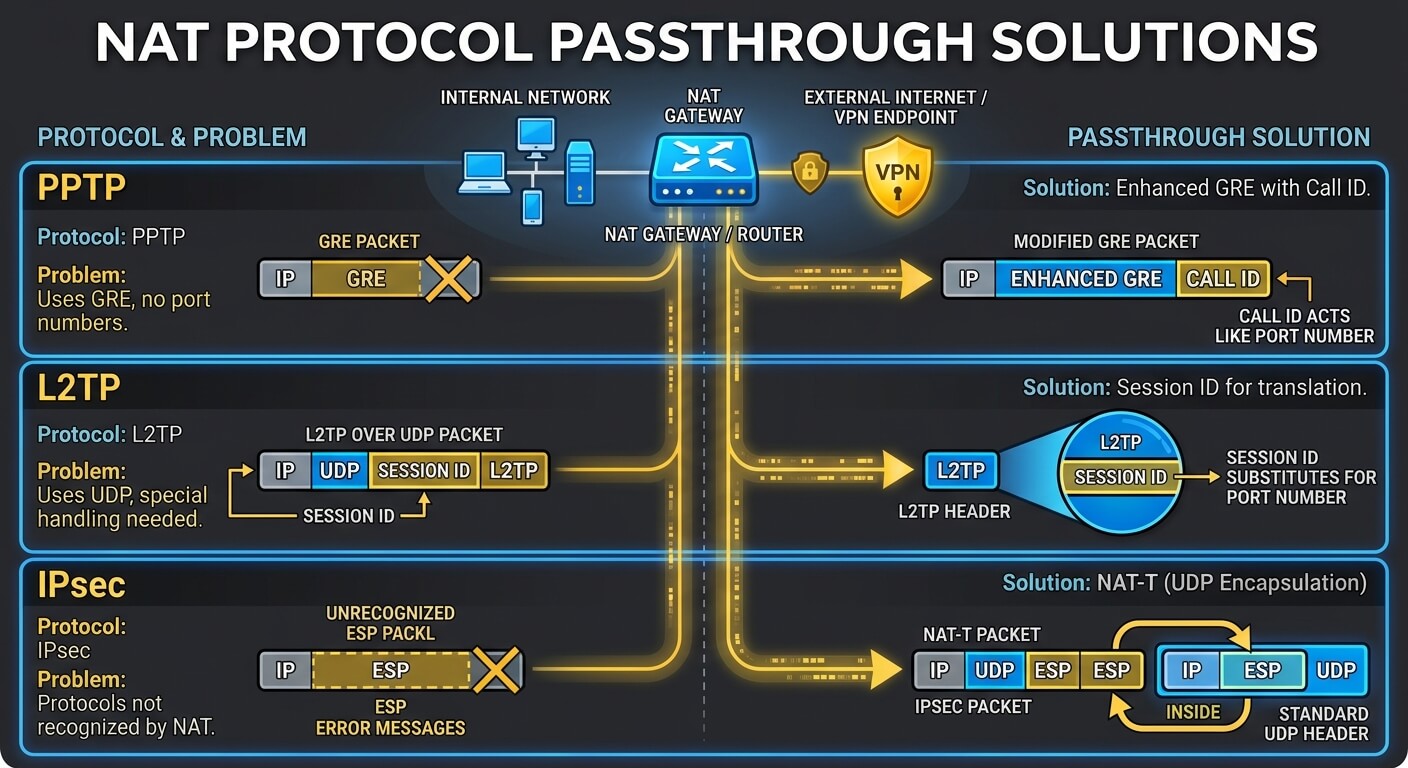
Protocol | Het probleem | Doorvoeroplossing |
| PPTP | Maakt gebruik van GRE, dat geen poortnummers heeft. | De verbeterde GRE-versie bevat een oproep-ID die functioneert als een poortnummer. |
| L2TP | Maakt gebruik van UDP, maar vereist speciale verwerking. | De sessie-ID vervangt het poortnummer. |
| IPsec | Maakt gebruik van protocollen die NAT niet herkent. | NAT-T verpakt IPsec-pakketten in standaard UDP-pakketten. |
De meeste routers die VPN-passthrough ondersteunen, bieden drie aparte schakelaars. Deze zijn:
PPTP, ofwel Point-to-Point Tunneling Protocol, is een van de oudste VPN-protocollen. Het maakt gebruik van GRE om gegevens te versleutelen, iets waar NAT moeite mee heeft.
PPTP-passthrough wijzigt GRE om een oproep-ID toe te voegen die functioneert als een poortnummer. Hierdoor kan NAT het verkeer correct routeren.
TECHNISCHE WAARSCHUWING: PPTP wordt als verouderd en onveilig beschouwd. Het maakt gebruik van zwakke encryptie (MS-CHAP v2) die gekraakt kan worden. Als u nog steeds PPTP gebruikt, moet u overstappen op een modern protocol..
Vervolgens is er L2TP Passthrough, dat vaak wordt gecombineerd met IPsec voor encryptie. Het gebruikt een sessie-ID die fungeert als vervanging voor een poortnummer, waardoor NAT de verbinding kan volgen. L2TP Passthrough maakt deze afhandeling mogelijk.
BEVEILIGINGSINFORMATIE: L2TP/IPsec is veiliger dan PPTP, maar is trager en minder efficiënt dan moderne alternatieven zoals WireGuard of OpenVPN..
IPsec (Internet Protocol Security) is een reeks protocollen die worden gebruikt om internetcommunicatie te beveiligen. Het werkt van nature niet met NAT, omdat het de pakketheaders versleutelt die NAT nodig heeft om te kunnen lezen.
IPsec passthrough lost dit op met behulp van NAT-T, oftewel NAT Traversal. Dit betekent dat IPsec-pakketten worden verpakt in standaard UDP-pakketten. NAT kan de UDP-header lezen, een poortnummer toewijzen en het verkeer correct routeren.
HOUD ER REKENING MEE DAT: IPsec wordt nog steeds veel gebruikt in zakelijke VPN's en wordt als veilig beschouwd wanneer het correct is geconfigureerd..
Nee, je hebt het eigenlijk niet nodig, en hier zijn een paar redenen waarom:
Er zijn een paar situaties waarin VPN-passthrough nog steeds relevant is:
Als geen van deze situaties op u van toepassing is, kunt u VPN-passthrough gerust ingeschakeld laten. U kunt het ook uitschakelen voor betere beveiliging. Hieronder bespreken we enkele beveiligingsrisico's.
Hoewel VPN-passthrough op zich niet gevaarlijk is, brengt het ingeschakeld laten wanneer je het niet nodig hebt wel een aantal beveiligingsrisico's met zich mee. Bekijk ze hieronder:
Als u gebruik maakt FastestVPN Bij elke moderne provider die WireGuard, OpenVPN of IKEv2 ondersteunt, kunt u VPN-passthrough op uw router veilig uitschakelen. Hiermee wordt de verwerking van verouderde protocollen die u niet nodig hebt, geblokkeerd.
Als u echter PPTP of L2TP/IPsec gebruikt voor een specifieke reden, zoals een bedrijfs-VPN, laat u de passthrough-functie voor die protocollen ingeschakeld, maar schakelt u de protocollen die u niet gebruikt uit.
Deze stappen verschillen per routerfabrikant, maar de algemene procedure is hetzelfde.
Log eerst in op het beheerderspaneel van uw router:
Veelgebruikte IP-adressen zijn 192.168.1.1, 192.168.0.1 of 192.168.2.1. Raadpleeg de handleiding van uw router als geen van deze werkt.
De exacte locatie verschilt echter.
Tot slot kan de router opnieuw opstarten.
Hieronder vindt u een aantal routermerken en waar u hun passthrough-opties kunt vinden:
| Routermerk | Waar vind ik VPN Passthrough? |
| TP-Link | Geavanceerd > Beveiliging > VPN-doorvoer |
| Netgear | Geavanceerd > Geavanceerde instellingen > VPN-doorvoer |
| Asus | WAN > NAT Passthrough |
| Linksys | Beveiliging > VPN-doorvoer |
Heb je wel eens van deze drie termen gehoord en haal je ze vaak door elkaar? Hieronder leggen we uit wat ze van elkaar onderscheidt:
| Kenmerk | VPN-doorvoer | VPN-client | VPN-router |
| Wat het doet | Laat VPN-verkeer door de router. | Versleutelt het verkeer voor één apparaat. | Versleutelt al het verkeer voor alle aangesloten apparaten. |
| Waar het geconfigureerd is | Routerinstellingen | Geïnstalleerd op uw apparaat | Routerinstellingen |
| Wordt het versleuteld? | Nee | Ja | Ja |
| Verbergt het je IP-adres? | Nee | Ja | Ja |
| Best voor | Compatibiliteit met oudere protocollen | Bescherming van individuele apparaten | Volledige woningbescherming |
LET OP – VPN-passthrough is geen vervanging voor een VPN. Het is slechts een compatibiliteitsfunctie voor oudere protocollen..
Nee, dat zijn totaal verschillende dingen. VPN-passthrough is een routerinstelling waarmee VPN-verkeer kan worden doorgelaten. Het creëert geen VPN-verbinding en biedt geen encryptie. Als je je verkeer liever wilt beveiligen, heb je een VPN-app nodig.
Nee, dat doe je niet. FastestVPN Maakt gebruik van moderne protocollen zoals OpenVPN, IKEv2 en WireGuard, die NAT-compatibel zijn en geen passthrough vereisen. U kunt passthrough uitgeschakeld laten.
Nee, dat zal niet gebeuren. Passthrough heeft geen invloed op de snelheid. Het bepaalt alleen of bepaalde oudere protocollen door je router worden toegelaten. Als je VPN traag is, komt dat door iets anders.
Ja, het is veilig. Dus als je geen PPTP, L2TP of IPsec gebruikt, is het uitschakelen van passthrough zelfs veiliger. Het sluit de verwerking van verouderde protocollen af.
Als je VPN niet meer werkt nadat je passthrough hebt uitgeschakeld, gebruik je waarschijnlijk een oud protocol dat dit vereist. Controleer daarom de instellingen van je VPN-app en schakel over naar WireGuard, OpenVPN of IKEv2. Als je per se een ouder protocol moet gebruiken, schakel dan de betreffende passthrough-optie weer in.
Nee, dat kan niet en zal ook niet gebeuren. Als je VPN-verbinding echter wegvalt en er geen kill switch is geconfigureerd, kan je verkeer wel blootgesteld worden. Passthrough zelf is niet het probleem.
VPN-passthrough is een oude routerinstelling of een compatibiliteitsfunctie. Het is ontworpen om een specifiek probleem op te lossen, namelijk ervoor zorgen dat oudere VPN-protocollen werken met NAT.
Zoals gezegd is dat in 2026 echter niet echt meer nodig. Moderne protocollen ondersteunen NAT van nature, en moderne routers hebben passthrough sowieso standaard ingeschakeld.
Als u gebruik maakt FastestVPNJe hoeft de passthrough-functie helemaal niet aan te raken. Onze apps gebruiken IKEv2, OpenVPN en WireGuard, die allemaal naadloos samenwerken. Er is geen routerconfiguratie nodig.
Als je echter problemen ondervindt met een oude VPN-configuratie of verbinding maakt met een bedrijfsnetwerk dat gebruikmaakt van verouderde protocollen, dan is passthrough beschikbaar wanneer je het nodig hebt.
Onthoud tot slot dat dit een compatibiliteitsfunctie is, geen beveiligingsfunctie. Je daadwerkelijke bescherming komt van de VPN zelf.
© Copyright 2026 Snelste VPN - Alle rechten voorbehouden.
Mis deze aanbieding niet, want deze is gratis inbegrepen bij uw wachtwoordbeheerder.